


《パスワードは頻繁に変えるように!とこれくらいなら、ITに詳しくなくてもいえる。 さすがに素人っぽくて驚いた。》
《風邪ひかない為に手洗いうがいしろって程度の話だね。》
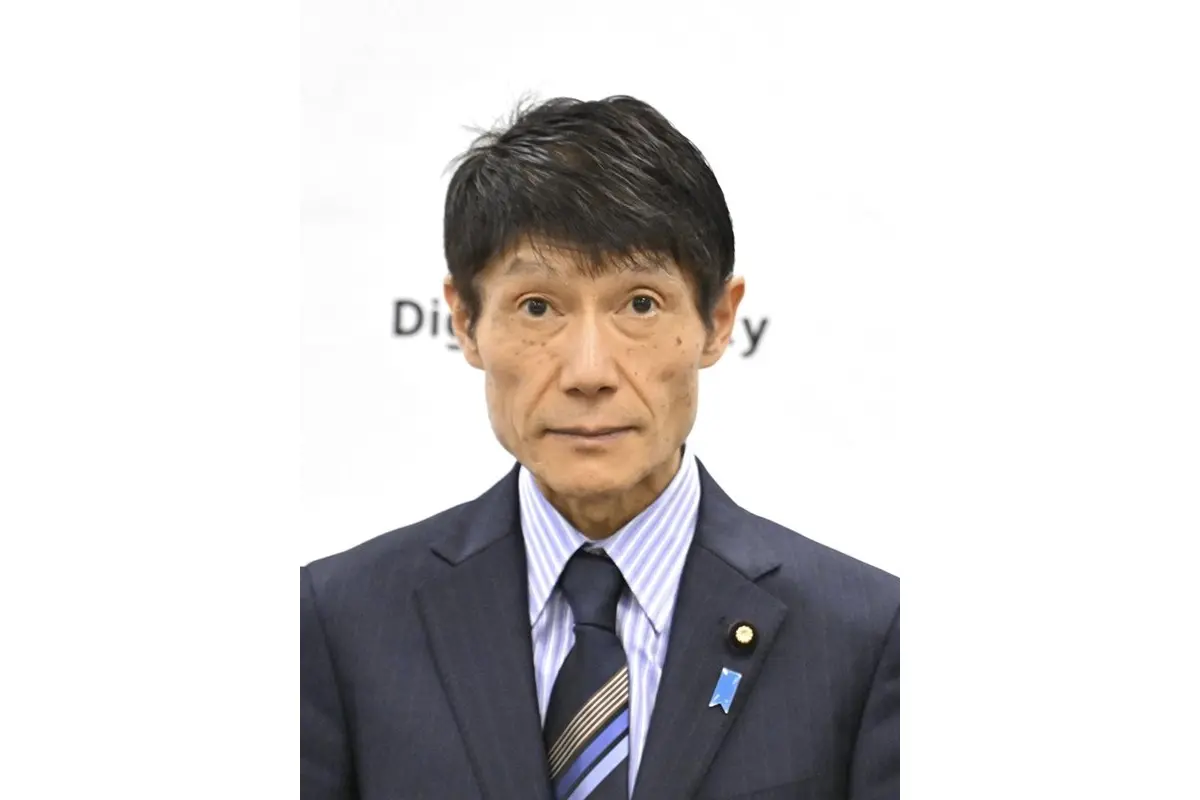
10月6日の会見で「自分の情報は自分で守って」と国民に呼びかけた古川俊治デジタル相(63)の発言に、SNS上では批判の声が相次いだ。
企業や行政機関を狙った不正アクセスによる個人情報の流出が相次ぎ、政府による注意喚起が継続して行われているものの、被害が収束する気配はまったく見えない。
ICT市場調査コンサルティングのMM総研の調査によると、2026年1月から9月までに公表されたサイバー攻撃による情報漏えい(可能性含む)の初報事案は454件に上り、過去最多を更新。
漏えいした可能性がある個人情報はセキュリティ会社「マクニカ」の調べで、のべ1億6500万人超というデータもあるように、異例な被害規模から「1億総流出社会」とも言われている。
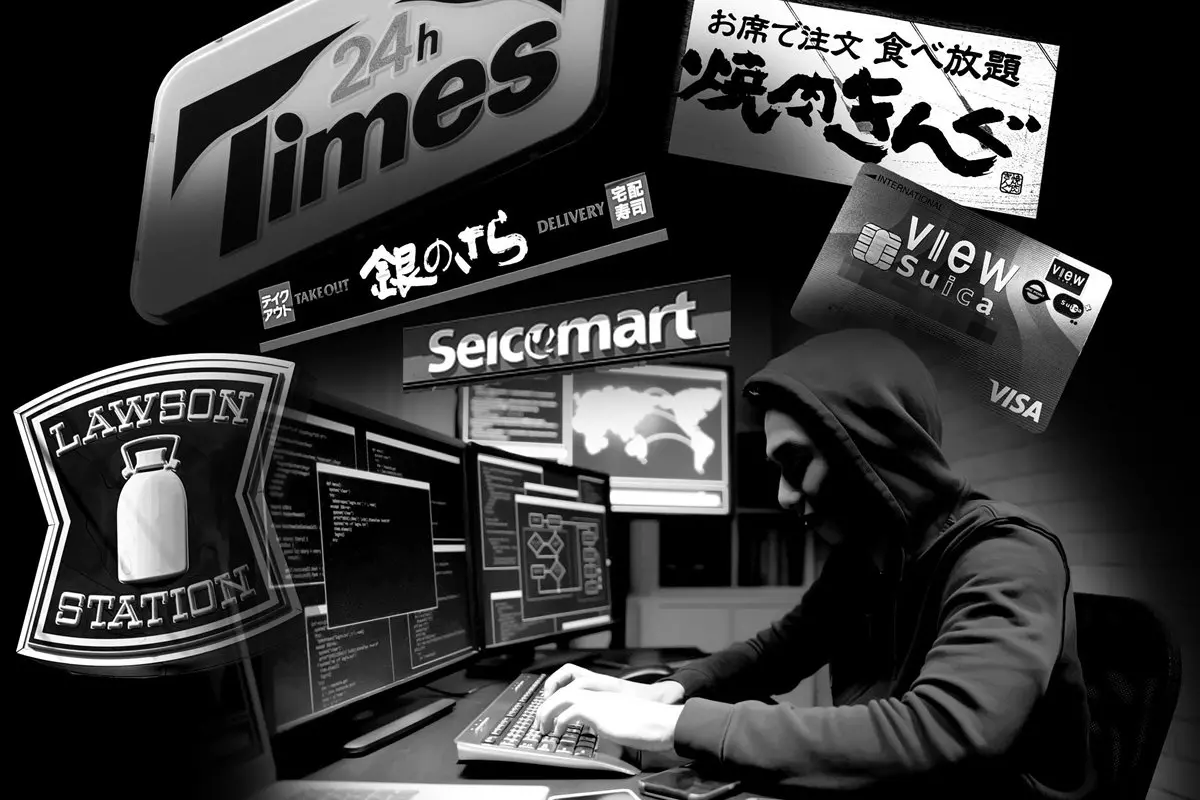
「今回起きている話で言うと、不正アクセスを受けて運転免許証の画像など160万件が流出したカーシェアリングサービスの『タイムズカー』、あるいは公式アプリの会員情報1078万件が漏えいした飲食チェーン『焼肉きんぐ』の件、どちらもシステムの脆弱性を突かれたと思われます」
立命館大学情報理工学部の上原哲太郎教授(59)はそう指摘する。
「特定の企業、官公庁、団体などを明確なターゲットとして定めて、機密情報や知的財産を狙うサイバー攻撃でシステムの脆弱性を突いています」(上原氏、以下同)
被害者の集団訴訟などに発展した「タイムズカー」にいたっては、調査の結果、20年前の古いシステムが使われ続けていたことがわかった。
今回被害が顕著なのはクラウドサービスを提供する企業で深刻な被害が発生していることだ。クラウドサービスとは、手元のパソコンやスマホにソフトをインストールしたりデータを保存したりせず、インターネットを通じて必要な機能やデータをいつでも利用できる仕組みのこと。
パソコンにデータを保存するよりも安全だと考え、会員情報などをクラウドサービスに預けてきた企業も多い。しかし、相次ぐサイバー攻撃によって、クラウドの「安全神話」も崩れつつある。
「AIの助けを得てはいますが、あくまで人が攻撃していることを忘れてはいけません。そんなサイバー攻撃を仕掛けてくる集団の技術の向上に、日本企業のセキュリティ対策が追いついていません。
それが露呈したのは、ソフトバンクの子会社『IDCフロンティア』のケースです。同社が提供するクラウドサービスがランサムウェア攻撃を受けてシステム障害が発生し、自治体や企業など計495の組織に影響が及んだ例を見れば明らかです。同社が提供するクラウドサービスは日本最高水準のセキュリティレベルと認められたものだったのですが、それでも被害を受けた。何か見落としがあったか、考え難い攻撃が行われたのではないかと思っています」
では、なぜ日本企業が標的になってしまったのか。そこには、日本企業ならではのガバナンスの問題が潜んでいると指摘する。
「日本企業はITを自前で管理せず、外注に発注してしまう。セキュリティは企業の儲けにはならず必要経費になるのでコスト削減を優先し、セキュリティを安価な外注に頼り切る姿勢が被害を拡大させているのです。
実際に被害に遭っても、自社ではそれにすら気づけない例も珍しくありません。個人情報が抜き取られた後、ユーザーからの『フィッシングメールが届くようになった』という連絡を受けて、情報漏えいが発覚したケースもあるように、まだこの事件は続くと見ています」
それを裏付けるかのように、ロシア系ハッカー集団「Qilin」はTBSの取材に対して「日本は世界最悪のコンピュータセキュリティ体制を持つ国の一つ」「日本の企業や政府機関に対する攻撃は今後、増加する可能性がある」と、指摘している。
一方、企業の自主的な対策だけでは、巧妙化するサイバー攻撃に対応しきれないのが現実だ。個人情報の保護を企業任せにするのではなく、どこまで安全対策を義務づけ、実効性を確保するのか。世間からは政府の責任も厳しく問われている。
「2025年にはサイバー対処能力強化法が成立し、内閣官房のもと『国家サイバー統括室』も設置されているとはいえ、その役割は政府と、一部の重要な民間企業が受けたサイバー攻撃の情報共有・分析し合う仕組みを構築するところまでにとどまります。一般の民間企業のシステムのセキュリティにまで口出しできないのが現実です。
また、SNSで批判が殺到したデジタル庁も、行政のデジタル化を一元的に推進する組織で民間企業は管轄外です。
企業の経営判断を尊重して、基本的にセキュリティ対策は企業努力、というのが日本政府の立ち位置なのです。
あえて苦言を呈するのなら、サイバー攻撃を仕掛けた側の取り締りをもっと強化してもらいたいということ。国外犯だと日本の警察が頑張ったとしても限界があるので、一部で始まっている国際共同捜査で検挙・逮捕することをもっと広げないといけません。
これまで国際共同捜査が行われたほとんどは、ランサムウェアで身代金を取られたケースだけで、個人情報を盗んだだけでは国際的な犯罪者を日本の法律で検挙するのは難しい。サイバー攻撃を仕掛けた側は法律の盲点で“野放し”状態なのです」
10月19日、自民党は相次ぐサイバー攻撃を踏まえ、近く政府に提言を出す。「サイバー緊急事態」と認識し、官邸主導の対処本部「サイバー対処本部」を立ち上げ、各省庁一体で対策を講じるという。
組織や制度をつくるだけでなく、国民の個人情報を守るために実効性のある対策を示せるかが問われている。
画像ページ >【写真あり】個人情報を盗むサイバー攻撃犯を日本の法律で検鏡するのは難しいという(他1枚)