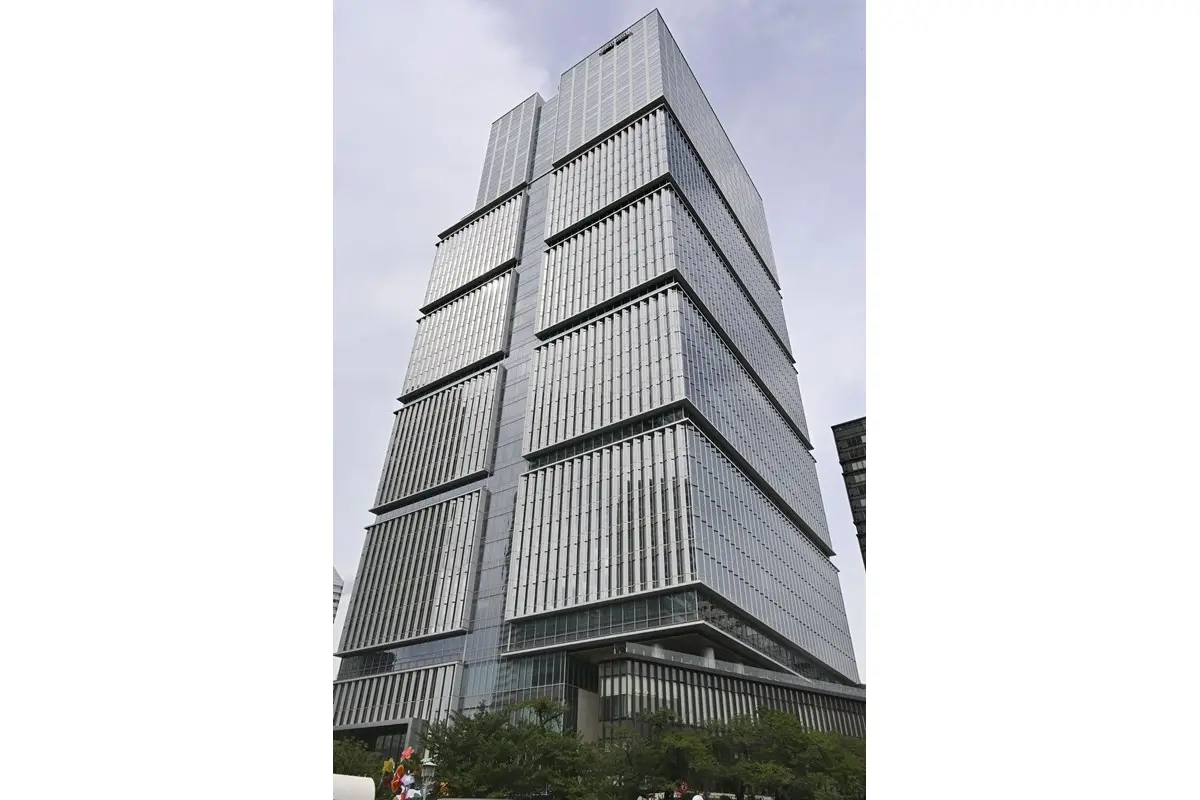


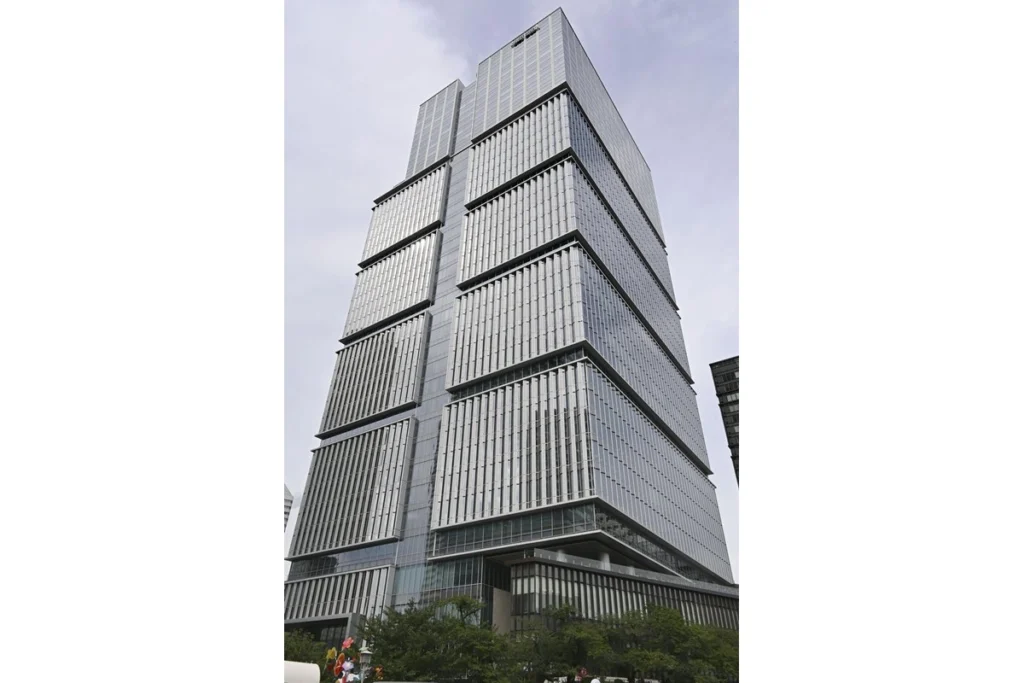
 職員らの個人情報が漏洩した可能性があるデジタル庁が入居するビル(写真:共同通信)
■「上層部に正しい情報が上がっていないのではないか」
政府職員らの業務情報が狙われたGSSの事案とは不正アクセスを受けたシステムが異なるものの、立て続けの不祥事に組織体制を問う声は強まっている。
「攻撃を防ぐことができなったのは、デジタル庁という組織が寄せ集め集団で、組織として機能していないのが、原因のひとつと言っても過言ではありません」
2021年9月に発足したデジタル庁は、当初約600人の職員でスタートし、およそ3分の1にあたる約200人を民間から登用した。川口氏によれば、省庁から派遣された職員のなかには出身省庁に戻ったときのポストを意識する人がおり、民間出身者のなかには次の転職を見据えて経歴に加えたいと考える人もいると話す。
「自治体から派遣された若手のなかには、手間のかかる実務が集中し、疲れ切って地元に戻る例もありました。もっとも、官と民の仕事の進め方の違いだけで組織の問題を語ることはできません。行政には慎重な手続きを踏むだけの理由もありますから」
川口氏はそう理解を示しつつも、幹部が自分の評価を気にするあまり、都合の悪い報告をためらう構造的な問題を懸念する。
「大臣をはじめとする上層部に、正しい情報が上がっていないのではないかという気がしました。今回、庁内のどこかで報告が止まったかどうかは、公表資料からはわかりません。ただ、機器の弱点を事前に知りながら修正が間に合わなかった経緯は検証できます」
政府の共通システムに使う機器について、どの部署がどんな根拠で対策の優先順位を決めたのか。政府全体のサイバーセキュリティ対策を担う国家サイバー統括室とは、いつ、どのような情報を共有したのか。検証すべき課題は山積みだ。
■私たちのマイナンバーは大丈夫?
デジタル庁は国民の暮らしに直結するマイナンバーの主務官庁であることから、不安に思う人は多い。安全性はどう担保されているのか。
「デジタル庁によると、GSSから漏えいした可能性がある情報にマイナンバーは含まれていません。しかし、マイナンバーを管理するネットワークに、今回と同じような修正が間に合わなかったという、防御体制の漏れがあってはなりません」
海外では、公的な個人番号を扱う仕組みが実際に狙われたケースがある。
デンマーク政府は今年10月5日、民間企業に認められていた住民登録システムの照会権限が悪用され、国外転出者や死亡者を含む人口を上回る約880万人分の氏名や住所、個人識別番号などに第三者が不正にアクセスしたと発表した。システムを守るためには、正規の利用者に与えた権限がどう使われているかにも目を配る必要がある。
「技術や社会の課題に関心を持つ専門家が、その知見を生かせる組織であってほしいと願います。弱点を見つけた職員が率直に報告できるのか。その報告を受けて対応を急ぐ権限と責任は誰にあるのかを明確にする必要があります」
デジタル庁の2027年度の概算要求額は約1兆295億円と、前年度の当初予算に比べほぼ倍の規模に膨れ上がっている。巨額の税金が投入される以上、同庁には今回の対応を厳しく振り返り、次の攻撃に備えて何を変えるのかを明確に示す責任がある。
画像ページ >【写真あり】第二次高市内閣でデジタル相に就任した古川俊治氏(他1枚)